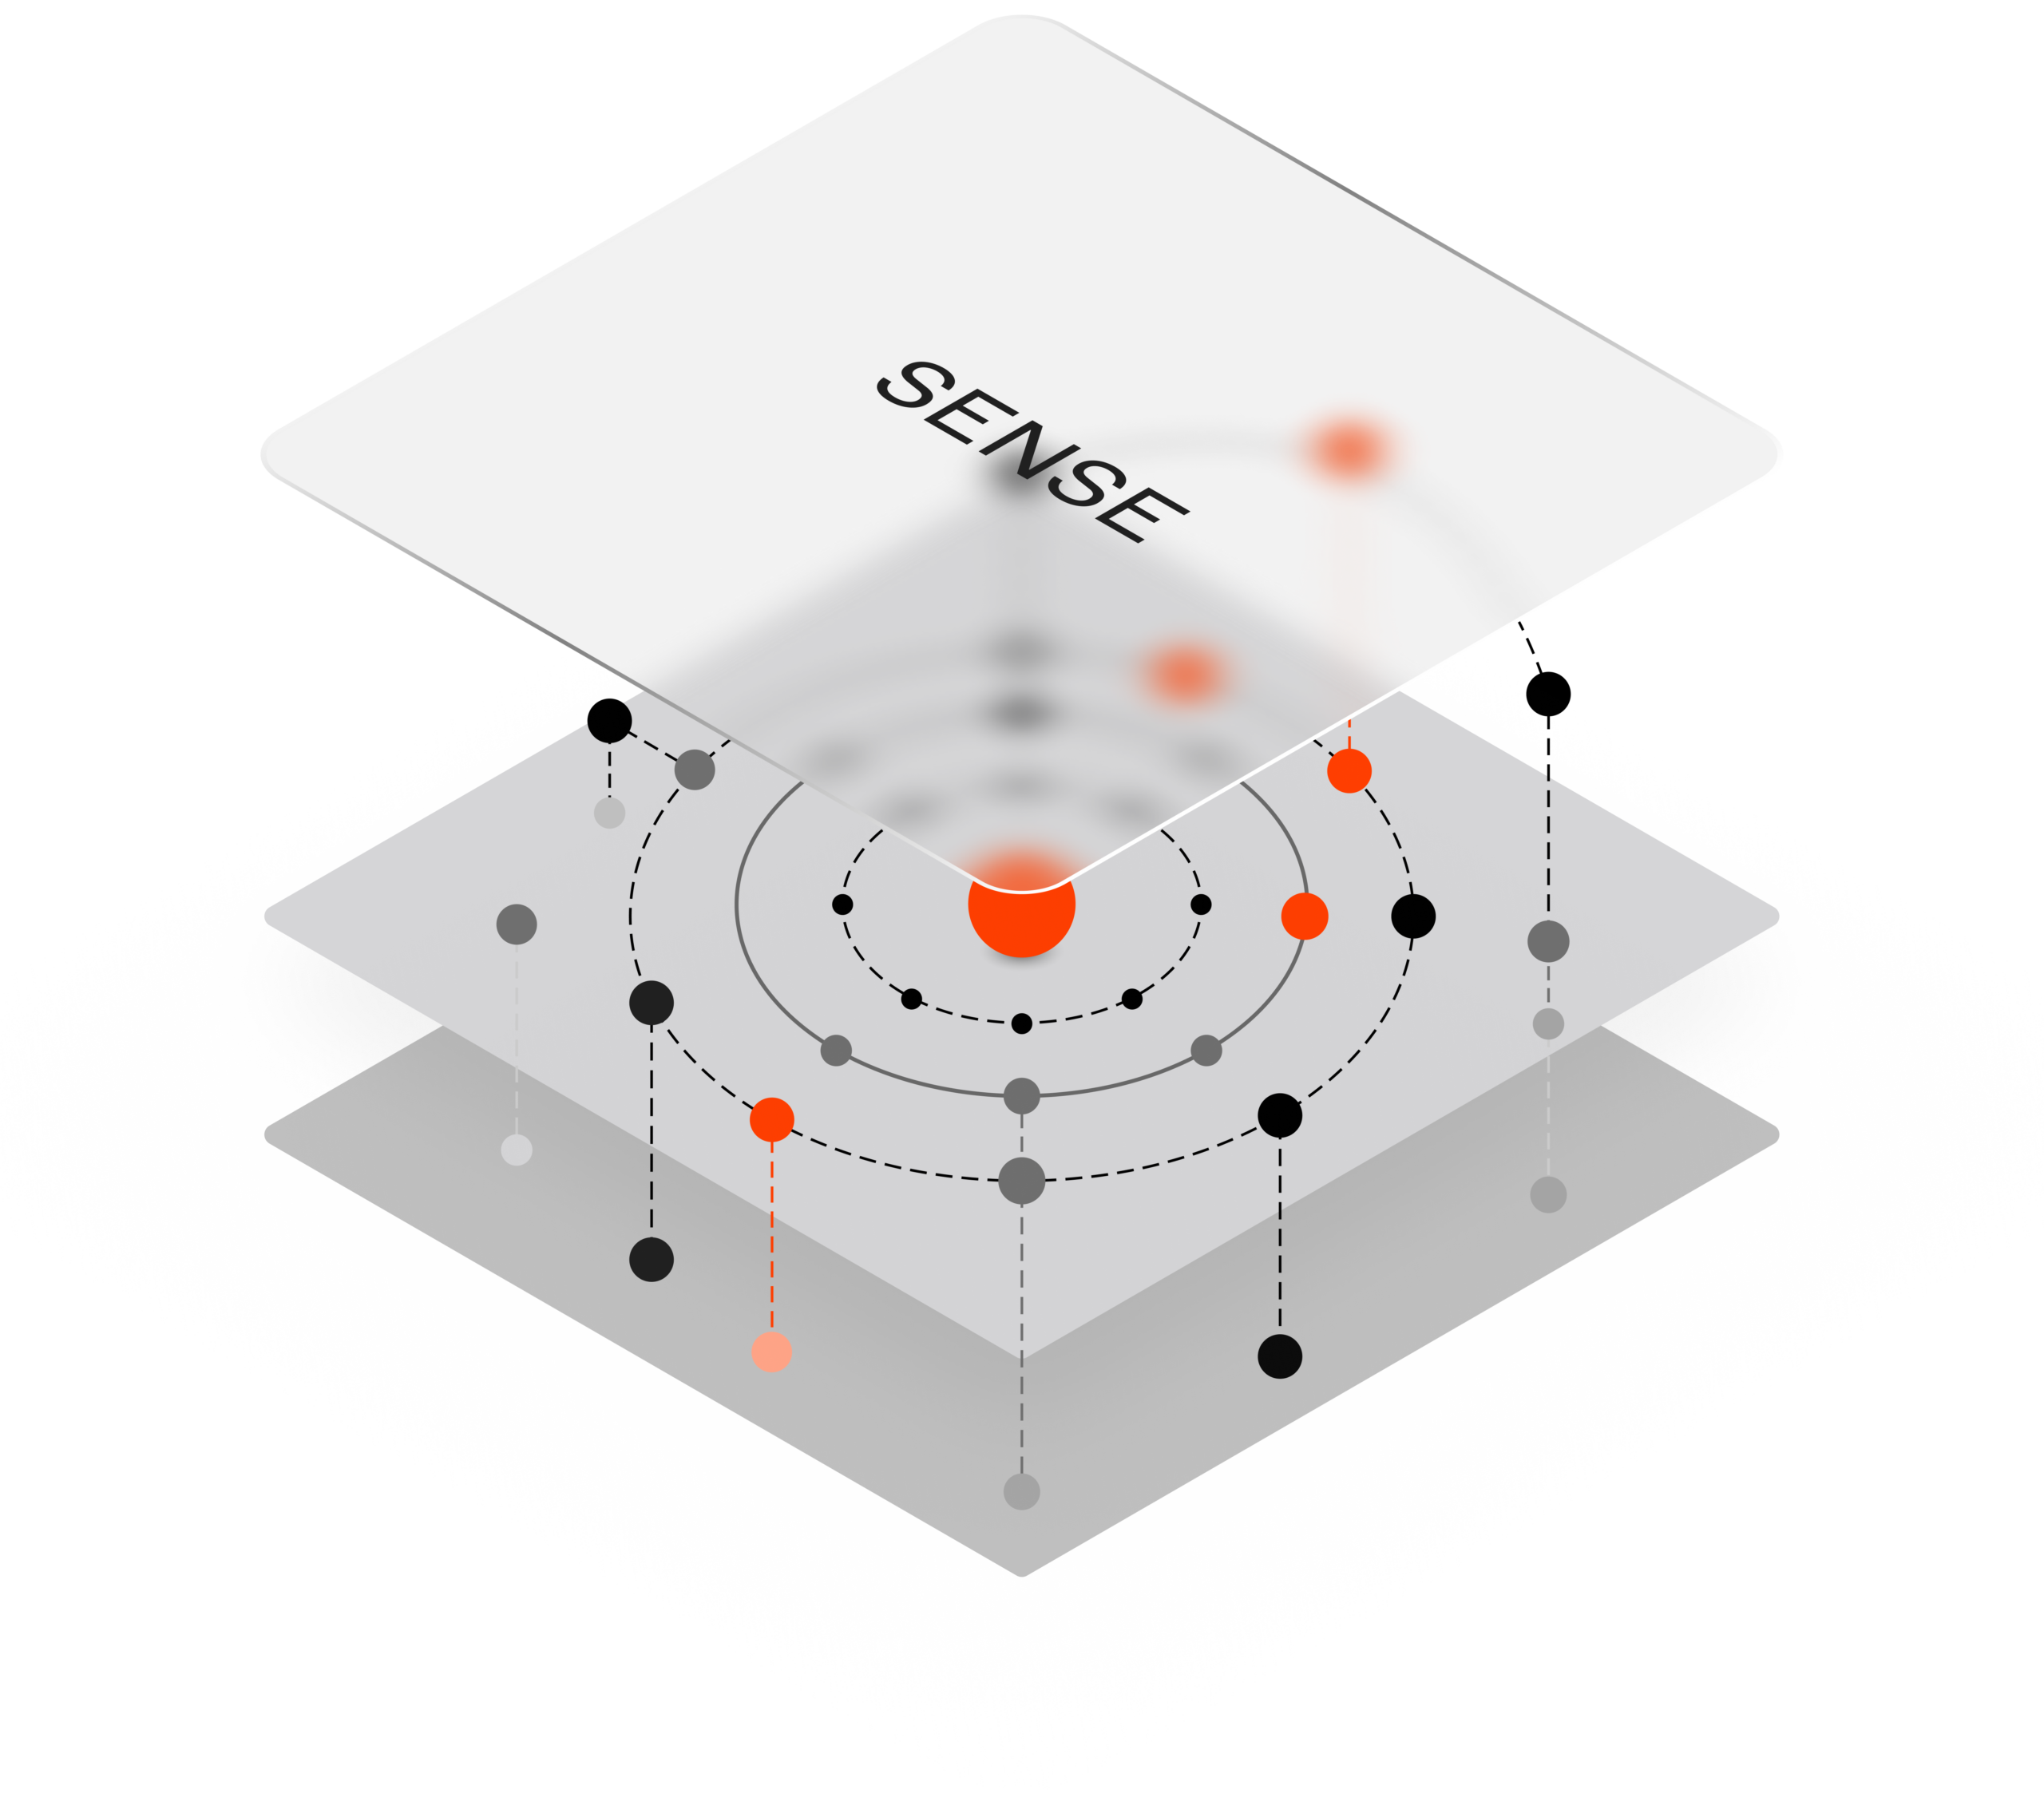
Sense – see the risks before they become reality.
Identity Security beginnt mit dem Verständnis dafür, wo Risiken entstehen. KOGIT analysiert bestehende IAM-Strukturen, regulatorische Anforderungen, technologische Entwicklungen und neue Risiken durch Cloud, Automatisierung, KI und Non-Human Identities.
So entsteht ein klares Lagebild:
-
Welche Themen sind kritisch?
-
Welche Schwachstellen beeinflussen Sicherheit, Compliance oder Betrieb?
-
Und welche Maßnahmen sollten priorisiert werden?
Detect what matters.
Viele Organisationen verfügen über gewachsene Berechtigungsstrukturen, komplexe Systemlandschaften und unklare Verantwortlichkeiten.
Sense hilft, diese Ausgangslage einzuordnen und relevante Signale frühzeitig zu erkennen.
KOGIT betrachtet Identity Security dabei nicht isoliert technisch, sondern im Zusammenspiel von Organisation, Prozessen, Governance und Risiko. Ziel ist eine belastbare Entscheidungsgrundlage für die nächsten Schritte.
Typical focus areas:
-
IAM- und Identity-Security-Assessments
-
Risiko- und Reifegradbewertungen
-
Analyse kritischer Berechtigungen
-
Bewertung von Governance- und Compliance-Anforderungen
-
Einordnung von Cloud-, SaaS- und hybriden Identity-Landschaften
-
Analyse von Non-Human Identities, Service Accounts und technischen Zugriffen
-
Vorbereitung von Roadmaps, Modernization und Migration

Outcome:
Nach Sense wissen Unternehmen, wo ihre größten Identity-Security-Risiken liegen, welche Themen Priorität haben und welche Bereiche vertieft betrachtet werden sollten.

Guidance and support tailored to your needs
E-mail our team E-mail our team
Prefer to speak with
our team directly?
View phone number
